Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden. Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Windows[gelöst] Fagen zu BitLocker - Probleme bei Lenovo Bios Update
1. Warum bringst du das Verhalten mit Vantage in Verbindung?
2. Der verlinkte Artikel ist ja uralt ("Creators Update"). Seit dem hat sich einiges getan und du nutzt ein viel neueres WIn10.
3. Es ist ja beschrieben, bzw. man kann es auch leicht ergoogeln, wie man Bitlocker deaktiviert. Mit einem Live-Linux siehst du das Ergebnis ja leicht. Schlimmstenfalls musst du den Clean-Install nochmal neu ausführen, falls was schief geht. Dann könntest du auch drauf achten, ob das Laufwerksschloss wirklich erst erscheint, wenn du Vantage installierst.
3. Es ist ja beschrieben, bzw. man kann es auch leicht ergoogeln, wie man Bitlocker deaktiviert. Mit einem Live-Linux siehst du das Ergebnis ja leicht. Schlimmstenfalls musst du den Clean-Install nochmal neu ausführen, falls was schief geht. Dann könntest du auch drauf achten, ob das Laufwerksschloss wirklich erst erscheint, wenn du Vantage installierst.
Bitlocker ist zunächst mal das Schloss-Symbol am Laufwerks-Icon. Das gelbe Ausrufezeichen ist typischerweise ein Warnhinweis. Wenn nach dem Restore beides weg ist, sollte das Laufwerk nicht verschlüsselt sein. Das kannst du mit einem Live-Linux ja leicht überprüfen.
Dass Lenovos Vantage etwas mit einer Laufwerksverschlüsselung zu tun hat, ist mir nicht bekannt. Möglicherweise wird dort eine vorhandene Verschlüsselung irgendwie angezeigt, aber stören (gelbes Ausrufezeichen) darf Vantage den Bitlocker natürlich nicht.
Da Du nun weißt, dass dein Restore ein sauberes System liefert, kannst du ja Vantage installieren und sehen was passiert. Ggf. deinstalliere es wieder und wenn dann wieder alles normal ist, dann kannst du den Verursacher.
Zur Zeit ist mir die Lust auf Lenovo Commercial Vantage LENOVO INC. vergangen, zumal es mit auch keine zustätzlichen Treiber angeboten hat.
Der Lenovo ThinkPad X270 scheint alt genug, das Windows 10 alle erfordlichen Treiber von Haus aus liefert.
Erst Bitlocken, dann wieder abschalten, ich das eine Empfehlung von MS?
Mit Bitlocker hatte ich bisher nie Probleme, er schaltete sich auch nicht von alleine ein.
Der Problem ist mir Lenovo Commercial Vantage LENOVO INC. bei mir enstanden.
Wenn du dich so auf Vantage als Verursacher versteift hast, lass es halt weg. Ich persönlich sehe da keinen Zusammenhang, aber das muss ja nichts bedeuten. Die Lenovo-Support-Seite kann man auch so, also manuell, nach aktualisierten Treibern durchsuchen. Ich mache das z.B. immer in Zusammenhang mit dem Patch-Day für mein E570.
Ansonsten stellt sich generell die Frage, welche Treiber man wirklich verwenden will. Wenn Windows von Haus aus alle eingebauten Devices erkennt (keine gelben Fragezeichen im Gerätemanager) und Treiber liefert, ist ja erstmal alles in Ordnung. Falls der originäre Windows-Treiber wirklich etwas nicht kann, was man explizit benötigt, kann man auch gezielt für dieses Gerät einen Lenovo-Treiber oder was vom Original-Hersteller nachinstallieren.
Wenn es einem sowieso nur um die reine Suche nach Updates geht und man auf die anderen Funktionen von Vantage (wie z.B. Akku-Ladeschwellen und -Rekalibrierung) verzichten kann/möchte, ist (Commercial) Vantage eh much too much! Es gibt ja noch das gute alte Tool Lenovo System Update, das nach wie vor unter Win 10 und 11 für alle Thinkpads läuft. Für die reine Update-Suche würde ich niemals so ein aufgeblähtes Programm wie Vantage installieren.
Gesichert wurden:
BitLocker-Wiederherstellungsschlüssel E87xxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx.txt
Wiederherstellungsschlüssel für die BitLocker-Laufwerkverschlüsselung.pdf
Hinweis, bei Bitlockernutzung ohne TPM Chip:
Es das US Keyboardlayout bei Passworteingabe zu berücksichtigen.
Wozu? Mich hat Bitlocker dann in Ruhe gelassen. Nutze Bitlocker allerdings gerne und auf eigentlich allen Geräten
Der besser Weg? Nö, ich meine nicht, da Registry-Hacks auch schnell wieder verschwunden sind.
Wer den MS-Weg nicht mag, dass immer wieder alles umgebaut wird in Windows, sollte entweder die Updates komplett lahmlegen (Problem dann die Sicherheit) oder kein Windows nutzen. Dass MS es so macht, wie sie da sfür richtig halten, ist ja seit ... 20 Jahren (oder so?) bekannt.
PreventDeviceEncryption ist vom Hersteller dokumentiertet und dazu eine unbeaufsichtigte Installation angeregt.
Höchstwahrscheinlich wird das auch in Zukunft unterstützt.
OEMs können Hardware konfigurieren, um die automatische Geräteverschlüsselung von Windows 11 zu unterstützen.
learn.microsoft.com
Die automatische BitLocker-Geräteverschlüsselung wird während der Out-of-Box-Benutzeroberfläche (OOBE) gestartet. Der Schutz ist jedoch nur aktiviert (scharfgestellt), nachdem sich Benutzer mit einemMicrosoft-Konto oder einem Azure Active Directory-Konto angemeldet haben. Bis dahin ist der Schutz ausgesetzt und Daten sind nicht geschützt. Die automatische Geräteverschlüsselung von BitLocker ist nicht für lokale Konten aktiviert. In diesem Fall kann BitLocker mithilfe der BitLocker-Systemsteuerung manuell aktiviert werden.
reventDeviceEncryption verhindert, dass das Betriebssystemlaufwerk und jedes Festplattenlaufwerk mit der Windows BitLocker-Laufwerkverschlüsselung verschlüsselt werden.
Richtig, das ist die impliziete Empfehlung, nimm das in deine unattanded.xml auf. Das ist vom Betriebssystem-Hersteller ein Hinweis für OEM, du darfst der Empfehlung folgen.
Erinnere dich an #59 gelbes Ausrufezeichen. Mir ist unklar, welche genauen Voraussetzunge dazu notwendig sind, bzw ich habe selbst kein Beispiel.
Da war Bitlocker mit einem "clear key" vorbereitet, und das gelbe Ausrufezeichen der Hinweis, Bitlocker komplett zu aktivieren. PreventDeviceEncryption sollt das automatische Einschalten/Vorbereiten deaktivieren.
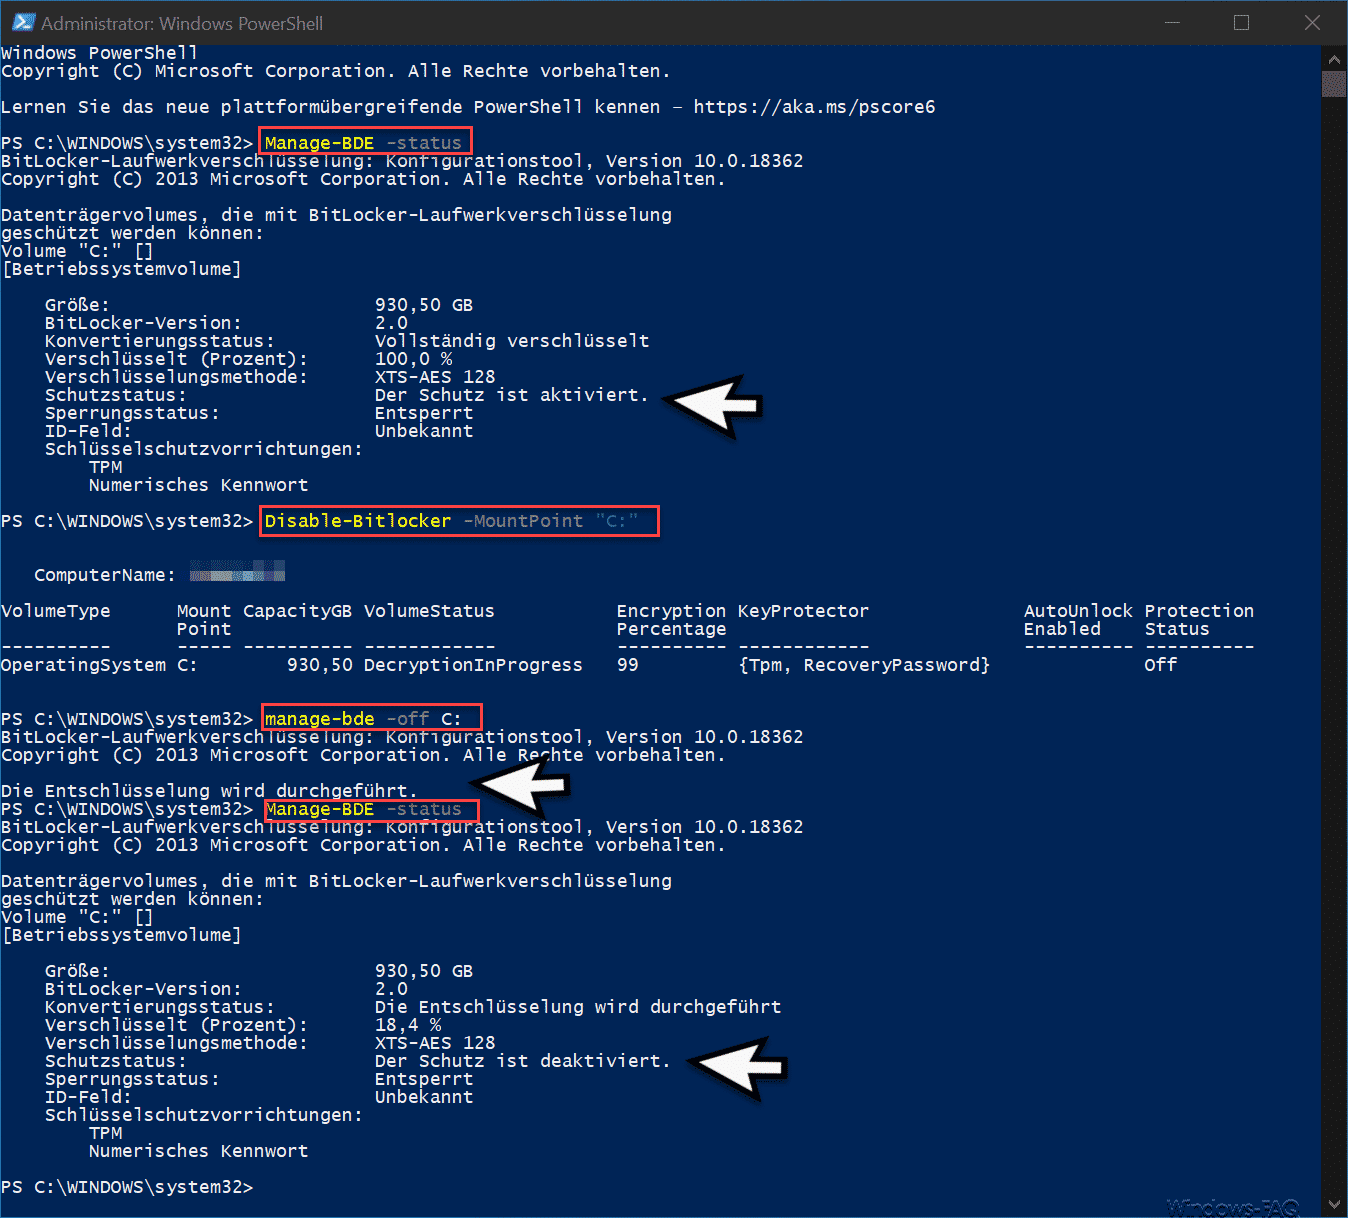
Referenzartikel für den Befehl "manage-bde", der BitLocker aktiviert oder deaktiviert, gibt Entsperrungsmechanismen an, aktualisiert Wiederherstellungsmethoden und entsperrt BitLocker-geschützte Datenlaufwerke.
learn.microsoft.com
Zu einer erneuten Bitlocker-Partition gehört ein neuer Wiederherstellungschlüssel.
Erinnere dich an #59 gelbes Ausrufezeichen. Mir ist unklar, welche genauen Voraussetzunge dazu notwendig sind, bzw ich habe selbst kein Beispiel.
Da war Bitlocker mit einem "clear key" vorbereitet, und das gelbe Ausrufezeichen der Hinweis, Bitlocker komplett zu aktivieren. PreventDeviceEncryption sollt das automatische Einschalten/Vorbereiten deaktivieren.
Ich hatte Lenovo Commercial Vantage LENOVO INC. installiert, das habe zuvor nie benutzt.
Ein Bios Resett erfolgte auch. TPM wurde dann default eingeschaltet.
Wobei ich immer loakale Windows 10 Konten nutze.
Ich wundere mich, das trotzdem automatisch verschlüsselt wurde, ob wohl die Bedingung " Microsoft-Konto oder einem Azure Active Directory-Konto " nicht gegeben waren. Eine Aufforderung zur Bitlocker Wiederherstellungschlüsselspeicherung erfolgte ebenfalls nicht.
Referenzartikel für den Befehl "manage-bde", der BitLocker aktiviert oder deaktiviert, gibt Entsperrungsmechanismen an, aktualisiert Wiederherstellungsmethoden und entsperrt BitLocker-geschützte Datenlaufwerke.
learn.microsoft.com
Zu einer erneuten Bitlocker-Partition gehört ein neuer Wiederherstellungschlüssel
Damit meinst Du bestimmt die erneute Aktivierung?
Die Partition wird ja nicht geändert, diese wird nur verschlüsselt.
OT
Bei Linux Luks dm-crypt ist die Verschlüsselung irgendwie übersichtlicher und einfacher, übersichtlicher zu konfigurieren.
Da fummelt man nur selbst rum.
Hallo, wie verhindere ich um ein "Bitlocker locked nach Firmware-Update" zu bekommen? Was habe ich zu beachten? Wie löse ich das Bitlocker Problem, wenn die HDD zusätzlich durch den TPM Chip gesichert ist? MfG xsid
thinkpad-forum.de
Bei mir war trotz lokalem Win10 Konto ohne verknüpftem MS-Konto die Verschlüsselung der einzigen Platte "c:" laut "manage-bde" bereits zu 97,5% vollzogen worden. und über die Systemsteuerung und die Bitlocker Verwaltung war dem auch nicht beizukommen, was ein Deaktivieren anging.
Die Windows Aktivierung hat damit nichts zu tun.
Wenn du die Partition entschlüsselst, verfällt der Wiederherstellungsschlüssel.
Wenn du die Partition neu verschlüsselst, benötigst du einen neuen Wiederherstellungsschlüssel.
Ein temporärer Schlüssel in (verschleierter) Klarschrift in der Partition.
Wird temporär bei der automatischen Installation mit Bitlocker verwendet, solange die Verschlüsselung und (automatische online Konto) Schlüsselsicherung nicht abgeschlossen ist. Oder der clear key ist noch aktiv ohne Online Konto, dann wird der Benutzer mit dem gelben Ausrufezeichen darauf hingewiesen.
Ich passe bei Details. Siehe 2.5 Clear key und Quellcode
Das gelbe Ausrufezeichen ist ein Hinweis an den Benutzer, der Verschlüsselungsvorgang (Verschlüsselung und Wiederherstellungsschlüssel) ist noch nicht abgeschlossen. Kümmere dich um das Laufwerk.
Sichere im Offline Konto den Wiederherstellungsschlüssel selbst, dann ist die Verschlüsselungsvorgang abgeschlossen.
Es wird ein graues offenes Schloss für C: angezeigt: Bitlocker aktiv und aufgeschlossen.