Warum gibt es hier eigentlich 4 Posts von einem User hintereinander? Hatte dies die alte Foorensoftware nicht immer zusammengefasst?
Hast du vielleicht einen der User hier aus dem Thread auf deiner Ignore-Liste? Ich sehe hier immer abwechselnde Posts.
Ja, und der Thread heißt ja auch "Probleme bei Lenovo Bios Update". Und zur ursprünglichen Frage: Du kommst immer an deine Daten, wenn du deine Verschlüsselung von TPM / BIOS usw. komplett emanzipierst. Da bleibt eigentlich nur die Softwarelösung. So macht es Linux mit LUKS, so macht es VeraCrypt und ich meine auch BitLocker im Softwaremodus.
BitLocker nimmt standardmäßig immer den Softwaremodus. Alles andere muss man (inzwischen) explizit per Gruppenrichtlinie aktivieren.
Dann habe ich doch noch einen zusätzlichen Schlüssel, damit ich an die Daten ohne den TPM komme, oder mache ich da einen Denkfehler?
Korrekt. Der Recovery-Key ermöglicht dir immer, an deine Daten zu kommen. Ganz egal, ob Hardware- oder Softwareverschlüsselung und ganz egal ob mit oder ohne TPM.
Was, wenn du eine Verschlüsselung einrichtest die auf dem TPM-Chip basiert und der dann auf einmal nicht mehr verfügbar ist? Hardwarefehler, Hardware-Umbau usw? Du bist an das Teil gebunden.
Nein, dann tippst du den Recovery-Key ein und fertig.
SecureBoot stellt eine nutzlose Hürde für nicht von Microsoft signierte Betriebssysteme auf. Es ist keine komplett blöde Idee, aber von MS kommend kann man schon wissen was zu erwarten ist.
Was hat Secure Boot damit zu tun? Richtig: Nichts.
Bei dem Szenario wäre der unbedarfte User vor der Tür geblieben, so wie die Bekannte von dem
@NoMoreLenovo mit 40 Jahren Erfahrung. Dabei konnte er gar nichts dafür.
Doch, er hat BitLocker aktiviert und den Recovery-Key - auf welche Art und Weise auch immer - vernichtet. Da konnte er sehr wohl was für aber das wurde ausführlich genug in dem anderen Thread gesichert.
Bitlocker ist ja soooooooooooooo einfach. 
Auch wenn du das ironisch meinst: Ja, ist es. Ich kann es ja nochmal zusammenfassen:
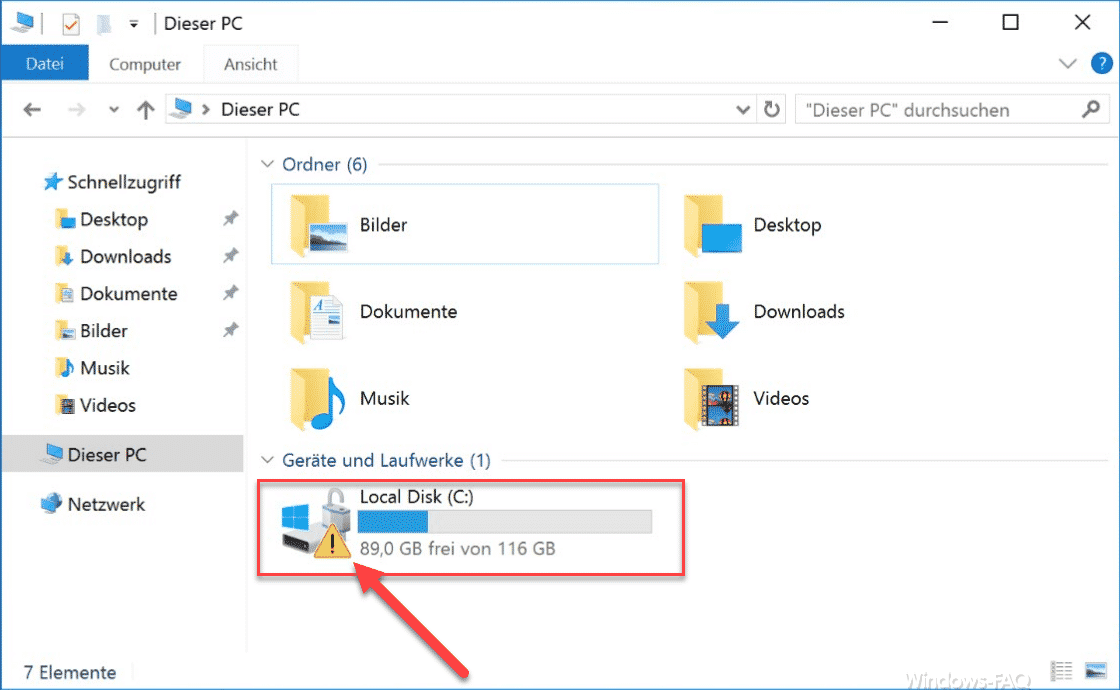
Entweder aktivierst du BitLocker manuell. Dann *musst* du deinen Recovery-Key sichern (anders geht es gar nicht, man kann es nicht überspringen) und ein Passwort anlegen. Im Normalfall entsperrst du per Passwort, bei Problemen mit dem Recovery-Key. Dabei macht es keinen Unterschied ob mit oder ohne TPM und ob in Software oder Hardware verschlüsselt wird.
Oder, Möglichkeit 2, BitLocker aktiviert sich (halb-)automatisch selbst. Wirklich aktiv wird es aber erst, wenn auch hier der Recovery-Key gesichert wurde. Das passiert z.B. beim Anlegen eines Microsoft-Accounts oder wenn man einer Domäne beitritt, bei welcher der Key auf dessen Server gesichert wird. Oder wenn man den Key manuell sichert. Erst dann ist BitLocker aktiv. Standardmäßig entsperrt es sich - wenn es die Umgebung für sicher hält - selbst, optional kann man die Entsperrung z.B. per Passwort aktivieren. So oder so: mit dem Recovery Key kommt man auch hier immer an die Daten. Auch hier egal ob mit oder ohne TPM (vermutlich geht diese Variante allerdings gar nicht ohne TPM) und egal ob Software- oder Hardwareverschlüsselung.